
配置 Ingress
Ingress 规则(Kubernetes Ingress)将 HTTP/HTTPS 路由从集群外部暴露到内部路由(Kubernetes Service),从而实现对计算组件外部访问的控制。
创建 Ingress 以管理对 Service 的外部 HTTP/HTTPS 访问。
WARNING
在同一命名空间中创建多个 Ingress 时,不同 Ingress 不得具有相同的 Domain、Protocol 和 Path(即不允许存在重复的访问点)。
实现方式
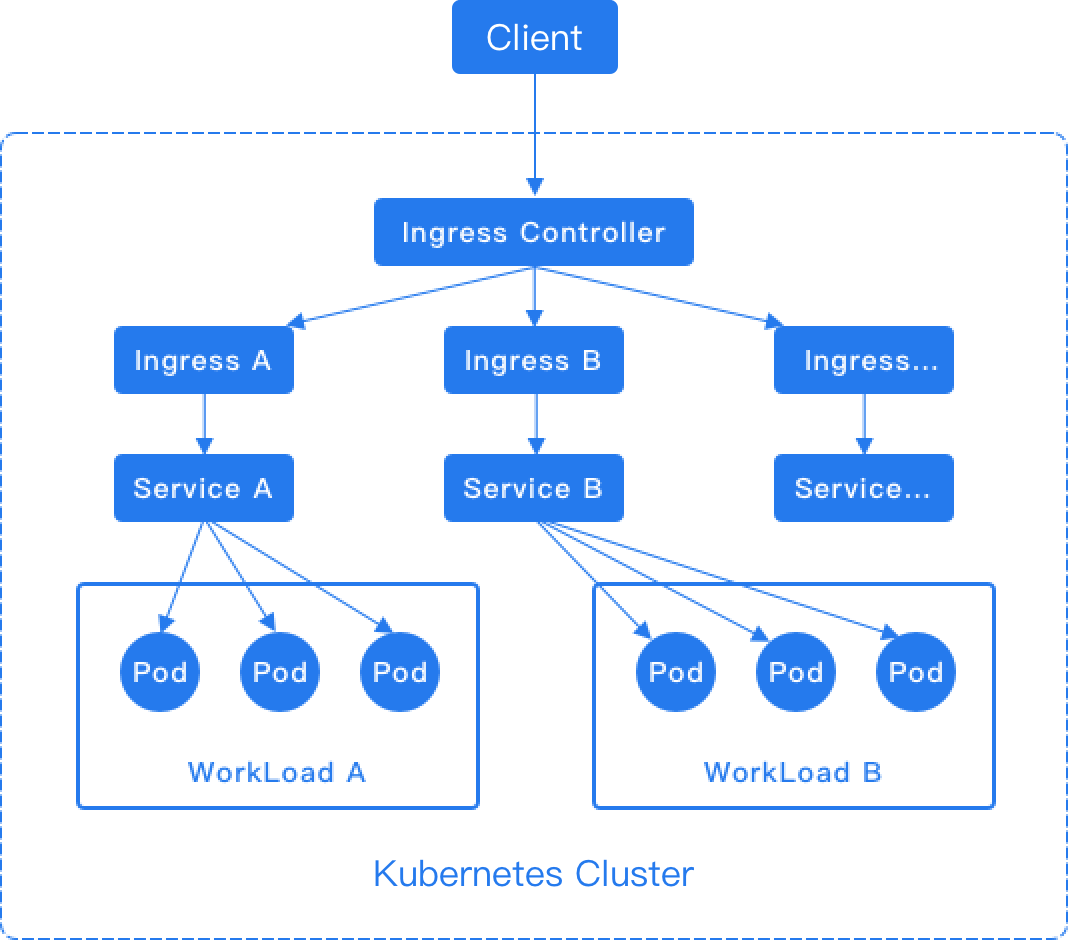
Ingress 规则取决于 Ingress Controller 的实现。Ingress Controller 负责监听 Ingress 和 Service 的变更。创建新的 Ingress 后,当 Ingress Controller 收到请求时,会根据 Ingress 中的转发规则进行匹配,并将流量分发到指定的内部路由,如下图所示。
NOTE
对于 HTTP 协议,Ingress 仅支持将 80 端口作为外部端口。对于 HTTPS 协议,Ingress 仅支持将 443 端口作为外部端口。平台的负载均衡器会自动添加 80 和 443 监听端口。
- 通过 ingress-nginx-operator 安装 ingress-nginx 作为 ingress-controller
- 通过 alb-operator 安装 alb 作为 ingress-controller
Ingress 示例:
- 如需了解更多配置,请参阅 nginx-configuration。
nginx用于使用ingress-nginxcontroller,$alb_name用于使用 alb 作为 ingress controller。- 如果只希望在本地运行 ingress,请提前配置
hosts。
使用 Web 控制台创建 Ingress
-
访问 Container Platform。
-
在左侧导航栏中,点击 Network > Ingress。
-
点击 Create Ingress。
-
参考以下说明配置相关参数。
-
点击 Create。
使用 CLI 创建 Ingress
商标声明
NGINX® 是 F5, Inc. 在美国及其他国家/地区的注册商标。
Alauda 是一家独立供应商。本产品与 F5, Inc. 无关联,也未获得其认可或赞助。所有商标均归其各自所有者所有,此处仅用于标识。