通过镜像创建简单应用
本技术指南演示如何使用 Kubernetes 原生方法,在 中高效创建、管理和访问容器化应用。
目录
简介使用场景所需时间重要说明先决条件工作流概览操作步骤创建 Namespace配置镜像仓库方法 1:通过 Toolchain 集成 Registry方法 2:外部 Registry 服务通过 Deployment 创建应用通过 NodePort 暴露 Service验证应用可访问性简介
使用场景
- 希望了解 Kubernetes 平台上基本应用创建工作流的新用户
- 演示平台核心功能的实践练习,包括:
- 项目/Namespace 编排
- 创建 Deployment
- Service 暴露模式
- 验证应用可访问性
所需时间
预计完成时间:10-15 分钟
重要说明
- 本技术指南聚焦于必要参数;有关高级配置,请参阅完整文档
- 所需权限:
- 创建 Project/Namespace
- 集成镜像仓库
- 部署工作负载
先决条件
- 基本了解 Kubernetes 架构以及 平台概念
- 按照平台建立操作步骤预配置的项目
工作流概览
操作步骤
创建 Namespace
Namespace 为资源分组和配额管理提供逻辑隔离。
先决条件
- 具有创建、更新和删除 Namespace 的权限(例如 Administrator 或 Project Administrator 角色)
- 已配置集群访问权限的 kubectl
创建流程
-
登录,然后前往 项目管理 > Namespaces
-
选择 创建 Namespace
-
配置必要参数:
-
使用默认资源限制完成创建
配置镜像仓库
支持多种镜像来源策略:
方法 1:通过 Toolchain 集成 Registry
-
访问 平台管理 > Toolchain > 集成
-
启动新集成:
-
将 Registry 分配给目标平台项目
方法 2:外部 Registry 服务
- 使用可公开访问的 Registry URL(例如 Docker Hub)
- 示例:
index.docker.io/library/nginx:latest
验证要求
- 集群网络必须具有对 Registry 端点的出站访问权限
通过 Deployment 创建应用
Deployment 为 Pod ReplicaSet 提供声明式更新。
创建流程
- 在 容器平台 视图中:
- 使用 Namespace 选择器选择目标隔离边界
- 前往 工作负载 > Deployments
- 点击 创建 Deployment
- 指定镜像源:
- 选择已集成的 Registry,或
- 输入外部镜像 URL(例如
index.docker.io/library/nginx:latest)
- 配置工作负载标识并启动
管理操作
- 监控 Replica 状态
- 查看事件和日志
- 检查 YAML 清单
- 分析资源指标和告警
通过 NodePort 暴露 Service
Service 支持 Pod 组的网络访问。
创建流程
-
前往 Networking > Services
-
点击 创建 Service 并设置参数:
-
确认创建。
重要
- 集群可见的虚拟 IP
- NodePort 分配范围(30000-32767)
内部路由通过提供统一的 IP 地址或主机端口来访问 Service,从而支持工作负载的服务发现。
-
点击 网络 > Service。
-
点击 创建 Service。
-
根据以下参数配置 详情,其他参数保持默认值。
-
点击 创建。此时,Service 已成功创建。
验证应用可访问性
验证方法
- 获取已暴露端点的组成部分:
- Node IP:工作节点的公共地址
- NodePort:分配的外部端口
- 构造访问 URL:
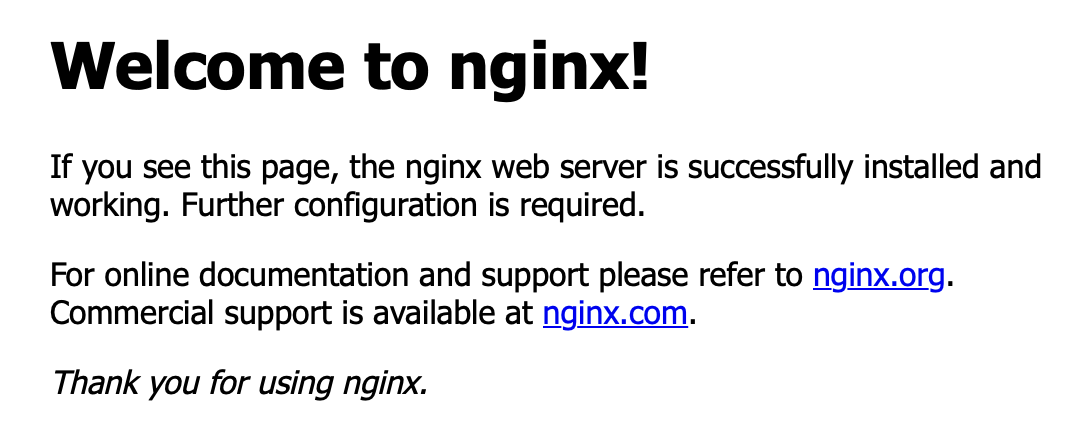
http://<Node_IP>:<NodePort> - 预期结果:Nginx 欢迎页面